

作者:Biteye
《从2014到2026:全球CEX被盗事件全复盘》
从 2011 年 Mt.Gox 首次遭到严重攻击,到后来Binance、Bybit 等大型交易所接连被盗,交易所安全问题从未真正消失。
热钱包、私钥、多签系统、员工电脑,甚至钱包服务商和第三方安全设备,都曾成为攻击者的突破口。
被盗金额在不断上升,攻击方式也越来越复杂。早期攻击者主要寻找交易所自身的技术漏洞;此后,钓鱼、恶意软件和私钥窃取逐渐成为常见手段;近几年,攻击已经延伸到多签前端、内部员工和软件供应链。
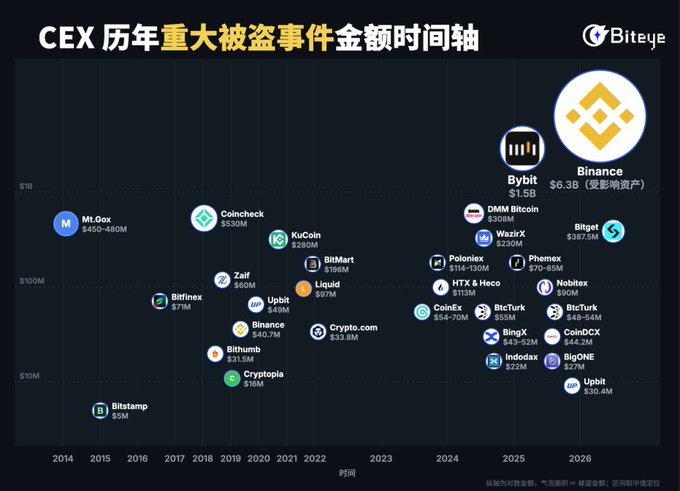
本文梳理了历史上公开披露的 CEX 被盗事件,并按照发生时间排列,重点介绍每起事件的被盗金额和具体原因 。
TL;DR:
-
2014~2026年出现了30余起中心化交易所重大被盗事件,按事发时币价计算,累计损失约113亿~114亿美元。
-
攻击手段不断升级:从早期盗取热钱包私钥,发展到员工钓鱼、多签界面篡改和供应链攻击。
-
被盗金额越来越大,攻击路径越来越隐蔽。交易所需要防范的已不只是钱包,还包括员工、权限系统和第三方服务。
-
其中 15 起被官方或安全机构归因、怀疑与朝鲜黑客有关,涉及金额约101亿美元,占全部金额近九成。
2014年
Mt.Gox|4.5亿~4.8亿美元
2014年2月,Mt.Gox 宣布约85万枚 BTC 失踪,按当时价格计算约为4.5亿至4.8亿美元,后来平台找回了约20万枚。
调查显示,攻击者从 2011 年起便可能已经取得服务器和钱包私钥权限,持续转走平台资产。长期失窃叠加内部管理混乱,最终导致 Mt.Gox 破产。
2015年
Bitstamp|约500万美元
2015年1月,攻击者通过社交工程接近 Bitstamp 员工,向系统管理员发送带有恶意程序的文件。管理员运行文件后,电脑遭到控制,存放热钱包信息的文件也被窃取。
2016年
Bitfinex|约7,100万美元
Bitfinex 当时与 BitGo 合作管理多签钱包。攻击者取得相关凭证和 API 权限后,提高了提币限额,并绕过原有的多签安全机制完成转账。
2018年
Coincheck|约5.3亿美元
Coincheck 将5.23亿枚 XEM 集中存放在没有多签保护的热钱包中。员工电脑感染恶意软件后,攻击者取得钱包控制权并转走资产。
Bithumb|约3,150万美元
Bithumb 的热钱包遭到入侵,约 350 亿韩元资产被转走,具体攻击路径没有公开。
Zaif|约6,000万美元
Zaif 的热钱包遭到入侵,比特币、比特币现金和 MonaCoin 等资产被转走。
2019年
Cryptopia|约1,600万美元
Cryptopia 多个热钱包遭到攻击。事件发生后,资金仍持续流出,说明攻击者很可能已经掌握相关私钥,而交易所无法及时切断其控制权。
Binance|约4,070万美元
攻击者通过长期钓鱼和恶意程序收集用户的API密钥及双重验证信息,随后集中发起提币,从 Binance 热钱包转走 7,000 枚 BTC。
Upbit|约4,900万美元
Upbit 的以太坊热钱包被转走 342,000 枚ETH。公开资料没有披露攻击者取得钱包权限的具体过程。
2020年
KuCoin|约2.8亿美元
KuCoin 多个热钱包的私钥泄露,攻击者由此控制钱包,转走比特币、以太坊及大量ERC-20代币。
2021年
Liquid|约9,700万美元
Liquid的温钱包遭到入侵,比特币、以太坊和其他代币被转走。温钱包虽然不是持续在线,仍与网络系统保持连接,因此依然存在权限失守的风险。
BitMart|约1.96亿美元
BitMart在以太坊和币安智能链上的热钱包私钥被盗。攻击者批量转走代币,并通过去中心化交易平台兑换资产。
2022年
Crypto.com|约3,380万美元
攻击者绕过Crypto.com 的双重验证流程,从483个用户账户中转走比特币、以太坊和其他资产。
2023年
CoinEx|约5,400万~7,000万美元
CoinEx 热钱包私钥泄露,攻击者取得控制权后,从多个链上的钱包集中转出资产。
Poloniex|约1.14亿~1.3亿美元
Poloniex 热钱包遭到攻击,大量代币被迅速转出并兑换。攻击者很可能已经取得私钥或同等权限。
HTX和Heco跨链桥|合计约 1.13亿美元
HTX 热钱包和 Heco 跨链桥先后发生异常转账,两起事件都指向私钥或高权限账户失守。Heco并非中心化交易所,但由于与HTX关系紧密,因此合并统计。
2024年
DMM Bitcoin|约3.08亿美元
攻击者以招聘为名接触钱包服务商员工,诱导对方运行恶意脚本,随后篡改转账请求,将4,502.9 枚 BTC 转入攻击者地址。
BtcTurk|约5,500万美元
BtcTurk多个热钱包被盗。具体入侵方式没有公开,但攻击者显然已经取得热钱包控制权。
WazirX|约2.3亿美元
WazirX 多签人员在界面中看到的交易内容,与链上实际执行的内容并不一致。攻击者利用这种“所见非所签”的差异,诱导签署者批准恶意交易,随后升级钱包合约并转走资产。
Indodax|约2,200万美元
Indodax 多个热钱包遭到攻击,具体入侵方式没有公开,只能确认攻击者取得了钱包转账权限。
BingX|约4,300万~5,200万美元
BingX 多个链上的热钱包出现异常资金外流。公开资料没有披露攻击入口,攻击者可能控制了私钥或钱包系统。
2025年
Phemex|约7,000万~8,500万美元
Phemex 多个链上的热钱包被集中转走资产。平台没有公开最初的入侵路径,但攻击者显然已经取得多个钱包的控制权。
Bybit|约15亿美元
攻击者入侵Safe钱包前端,篡改多签人员看到的交易内容。签署者以为自己批准的是正常转账,实际签下的却是修改钱包控制权的恶意交易,约 40 万枚 ETH 随后被转走。
Nobitex|约9,000万美元
攻击者将Nobitex的资产转入无人能够控制的特殊地址,相当于直接销毁资金。这次攻击的主要目的不是获利,而是政治性破坏。
BigONE|约2,700万美元
BigONE遭遇供应链攻击。攻击者进入交易所服务器环境并篡改运行逻辑,使系统按照其指令转移资产。
CoinDCX|约4,420万美元
CoinDCX一名工程师被虚假兼职诱骗,在工作电脑中安装了恶意程序。攻击者通过被控制的终端进入交易所系统,并从内部运营账户转走资产。
BtcTurk|约4,800万~5,400万美元
BtcTurk再次发生热钱包异常转账。具体入侵方式没有公开,但事件说明即使大部分资产存放在冷钱包中,在线钱包和权限系统仍可能成为突破口。
Upbit|约3,040万美元
Upbit 管理员账户遭到盗用,攻击者利用高权限账户,从 Solana 热钱包发起未经授权的提币。
2026年:安全设备和签名权限继续失守
Bitget|约3.875亿美元
攻击者利用第三方安全设备的零日漏洞进入钱包服务器,随后伪造交易并转走资产。此次攻击的突破口不是Bitget自身系统,而是外部安全产品。
Binance|约63亿美元资产受影响
Binance 一名 DevOps工程师的电脑遭到入侵,攻击者进入内部服务容器,并提交未经授权的提币交易。事件涉及约 63 亿美元资产,截至目前其中约 30 亿美元已被冻结,最终损失仍在统计中。
写在最后:AI时代,更要注意资产安全
CEX被盗正在变得更频繁,金额也越来越大。
2024年至2025年共发生12起重大事件,接近2014年至2022年九年的总和;2025年至2026年的被盗及受影响金额,则占全部统计的七成以上。
除了交易所托管的资产越来越多,AI 也在提高黑客的攻击效率。它可以帮助攻击者快速搜集员工信息,批量生成钓鱼邮件、虚假招聘材料和恶意程序。
因此,无论使用哪家交易所,都不要轻易点击邮件或私信中的链接,尽量启用Passkey、硬件密钥和提币地址白名单,并定期清理不再使用的API权限,安全无小事。